Sicherheitswarnung: Phishing-Welle über gefälschte PDF-Freigaben
Achtung vor gefälschten PDF-Freigaben! Aktuell rollt eine Phishing-Welle über kompromittierte E-Mail-Konten bekannter Absender. Erfahren Sie hier, wie Sie die Masche erkennen und was im Ernstfall zu tun ist.
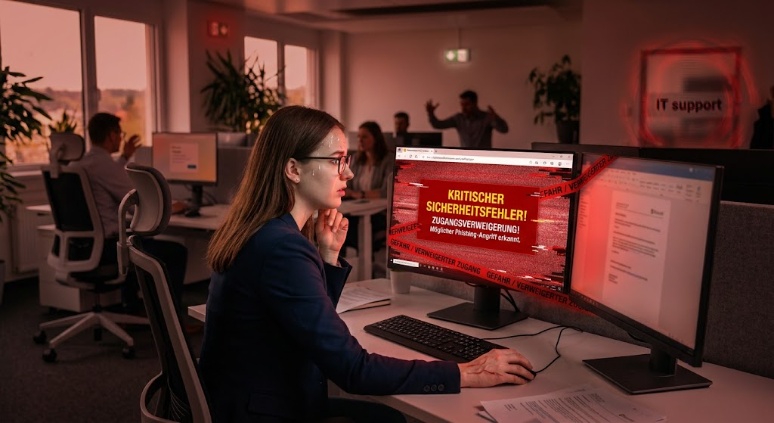
Achtung vor scheinbar vertrauten E-Mails: Aktuell sind Phishing-Nachrichten im Umlauf, die über gekaperte E-Mail-Konten echter Personen versendet werden. Da die Mails von bekannten Kontakten stammen, wirken sie extrem plausibel.
Typisches Erkennungsmerkmal: Betreffzeilen nach dem Muster [Firmenname] 003**039.pdf.
Verhaltensregeln: Was ist zu tun?
- Sie haben eine verdächtige Nachricht erhalten? Keine Links anklicken und keine Zugangsdaten eingeben. E-Mail sofort löschen oder an die IT melden. Bei unerwarteten Dokumenten: Fragen Sie beim Absender nach – aber nutzen Sie dafür einen anderen Kommunikationsweg (z. B. Telefon), nicht die Antworten-Taste.
- Sie haben den Link angeklickt, aber nichts eingegeben? Seite sofort schließen. IT-Abteilung / IT-Dienstleister vorsorglich informieren.
- Sie haben bereits Zugangsdaten eingegeben? 🚨 Dringender Handlungsbedarf: Informieren Sie umgehend Ihre IT-Abteilung oder Ihren IT-Dienstleister. Teilen Sie genau mit, wann der Link geöffnet und welche Daten eingegeben wurden. Das betroffene Konto muss sofort gesperrt und abgesichert werden.
Merksatz: Bekannter Absender ≠ Sichere E-Mail
Ein vertrauter Name garantiert keine Echtheit. Wenn Angreifer ein Konto übernehmen, nutzen sie genau dieses Vertrauen aus, um Phishing-Mails an Partner, Kunden und Kollegen zu streuen.
Unsere Goldene Regel:
Werden Sie nach dem Klick auf einen E-Mail-Link unerwartet zur Eingabe Ihrer Zugangsdaten (z. B. Microsoft 365) aufgefordert? Vorgang sofort abbrechen, Webadresse (URL) genau prüfen und im Zweifel die IT verständigen.
< zur Übersicht